Daftar Isi
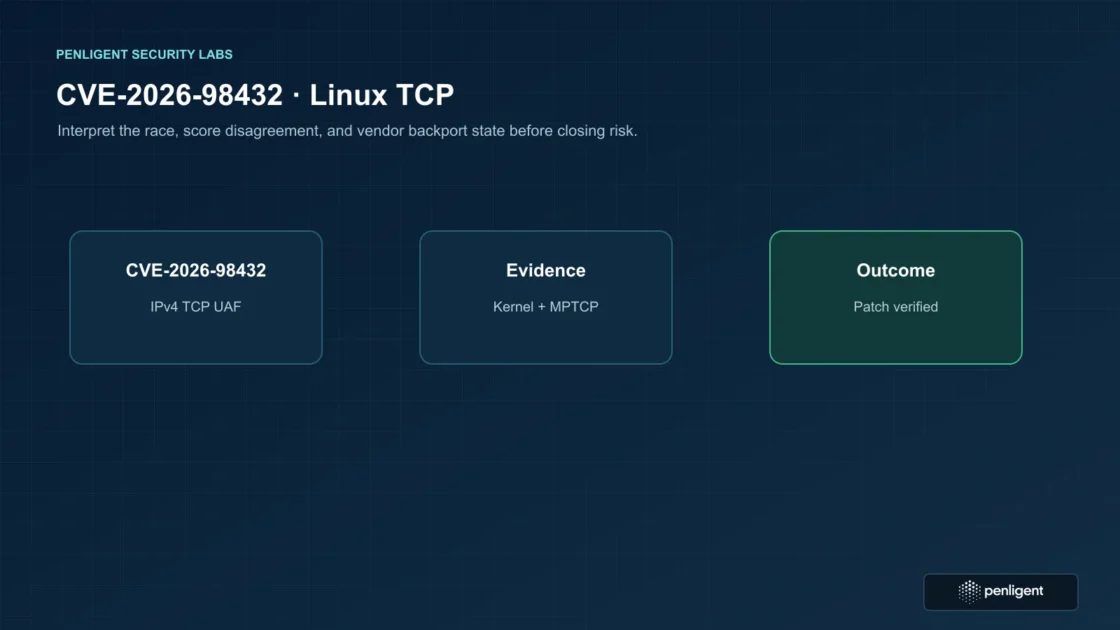
Peneliti keamanan mengidentifikasi celah keamanan serius pada kernel Linux yang dilacak sebagai CVE-2026-98432. Celah berjenis use-after-free dalam jalur penanganan koneksi TCP IPv4 ini berpotensi dieksploitasi oleh penyerang jarak jauh tanpa proses autentikasi. Seperti dilaporkan penligent.ai melalui Hacker News, risiko terbesar mengintai sistem yang mengaktifkan layanan pendengar Multipath TCP (MPTCP).
Perbedaan Penilaian Keparahan CVE-2026-98432
Catatan resmi CVE-2026-98432 mencantumkan skor CVSS 3.1 sebesar 9,8, yang mengindikasikan tingkat keparahan tertinggi dengan dampak besar pada kerahasiaan, integritas, dan ketersediaan sistem. Namun, analisis dari Red Hat menetapkan skor lebih rendah sebesar 5,9 karena menilai eksploitasi praktis sebagai kondisi pertarungan memori (race condition) yang sulit dieksekusi pada konfigurasi standar produk mereka.
Di sisi lain, tim Frontier Red Team dari Anthropic melaporkan keberhasilan mereka melakukan eksploitasi eksekusi kode root jarak jauh terhadap server Linux yang menjalankan MPTCP dalam lingkungan laboratorium. Penemuan tersebut membuktikan eksploitabilitas celah ini pada kondisi tertentu, meskipun tidak berarti semua server Linux yang belum diperbarui dapat ditembus dengan cara yang sama.
Mekanisme Kerusakan Memori pada Kernel
Permasalahan teknis ini berpusat pada alokasi dan pembersihan data opsi IPv4 yang terikat pada socket permintaan TCP. Saat server menerima proses jabat tangan (handshake) TCP, kernel membuat socket permintaan sementara. Fungsi tcp_v4_syn_recv_sock() kemudian memindahkan penunjuk ireq_opt ke socket anak yang baru dibuat sebagai inet_opt tanpa menggandakan objek tersebut.
Pada saat bersamaan, prosesor lain dapat memproses transmisi ulang paket SYN untuk permintaan yang sama. Kerentanan timbul karena satu jalur membaca objek di bawah perlindungan RCU, sementara jalur lain membebaskan objek memori tersebut menggunakan fungsi kfree() biasa tanpa menunggu periode RCU selesai. Akibatnya, pemrosesan lain dapat membaca lokasi memori yang telah dialokasikan ulang atau dimodifikasi.
Pengembang kernel Linux telah merilis perbaikan resmi yang menggantikan pembebasan langsung dengan fungsi kfree_rcu() pada destruktor inet_sock_destruct() dan tcp_v4_reqsk_destructor(). Perubahan ini menunda pembersihan memori hingga seluruh proses pembacaan RCU selesai, sehingga mencegah terjadinya penunjuk buram (stale pointer).
Langkah Penanganan dan Pembaruan Vendor
Langkah mitigasi utama yang disarankan adalah mengidentifikasi layanan TCP yang terekspos, memeriksa versi kernel vendor yang berjalan, menginstal pembaruan kernel resmi, dan melakukan pemuatan ulang sistem (reboot). Perhatian prioritas perlu diberikan pada infrastruktur yang mengaktifkan MPTCP, gateway publik, load balancer, simpul Kubernetes, serta perangkat jaringan berbasis Linux.
Perbaikan kernel telah digabungkan ke repositori utama melalui komit e3f33b0a1d89 dan diturunkan ke berbagai rilis kernel stabil, termasuk versi 5.10.272, 5.15.223, 6.1.190, 6.6.159, dan 6.12.113. Pembaruan paket kernel juga telah disediakan oleh berbagai distributor utama seperti Debian, Ubuntu, Red Hat, dan SUSE.
Mematikan fitur MPTCP dapat menutup jalur eksploitasi spesifik yang ditemukan dalam pengujian laboratorium, namun tindakan tersebut tidak menghilangkan cacat dasar pada jalur IPv4 TCP. Pemasangan pembaruan kernel dari vendor tetap menjadi satu-satunya tindakan perbaikan yang permanen.
Sumber: Hacker News: Front Page