Daftar Isi
Orange Tsai dari Tim Riset DEVCORE berhasil merangkai serangkaian bug logika untuk melakukan pelarian penbox (sandbox escape) pada peramban Microsoft Edge. Seluruh rantai eksploitasi ini dibangun secara manual tanpa melibatkan korupsi memori ataupun kecerdasan buatan (AI) sama sekali. Melalui pencapaian tersebut, ia sukses mengamankan hadiah sebesar USD175.000 atau sekitar Rp2,8 miliar serta poin Master of Pwn di ajang Pwn2Own Berlin 2026, sekaligus menyabet penghargaan Epic Achievement di ajang Pwnie Awards.
Eksplorasi Navigasi dan Bug Pertama
Penyelidikan dimulai dengan mempelajari alur navigasi atau cara kerja peramban yang disebut sebagai navigasi oleh Chromium. Perhatian tertuju pada komponen Navigation Throttles yang berada di dalam Proses Peramban (Browser Process) untuk mencegat seluruh permintaan navigasi. Dari penelusuran kode sumber, ditemukan sebuah throttle bernama EdgeCAGuidanceNavigationThrottle pada Microsoft Edge yang bertugas memandu pengguna ke profil akun kerja yang tepat saat masuk ke situs Microsoft seperti login.live.com.
Throttle tersebut akan membandingkan alamat surel profil pengguna dengan parameter surel. Apabila cocok, Edge akan mengambil URL tujuan awal dari parameter dan meluncurkan navigasi baru menggunakan API Navigasi internal Chromium. Karena proses ini dimulai oleh Proses Peramban, celah tersebut memungkinkan pelompatan ke halaman terlarang seperti skema pseudo JavaScript. Melalui pengujian lebih lanjut dengan memberikan jeda waktu dan mengganti tab secara manual, ditemukan kerentanan Universal XSS (UXSS) pertama ketika parameter sumber tidak ditentukan.
Tantangan Eksploitasi Tanpa Klik
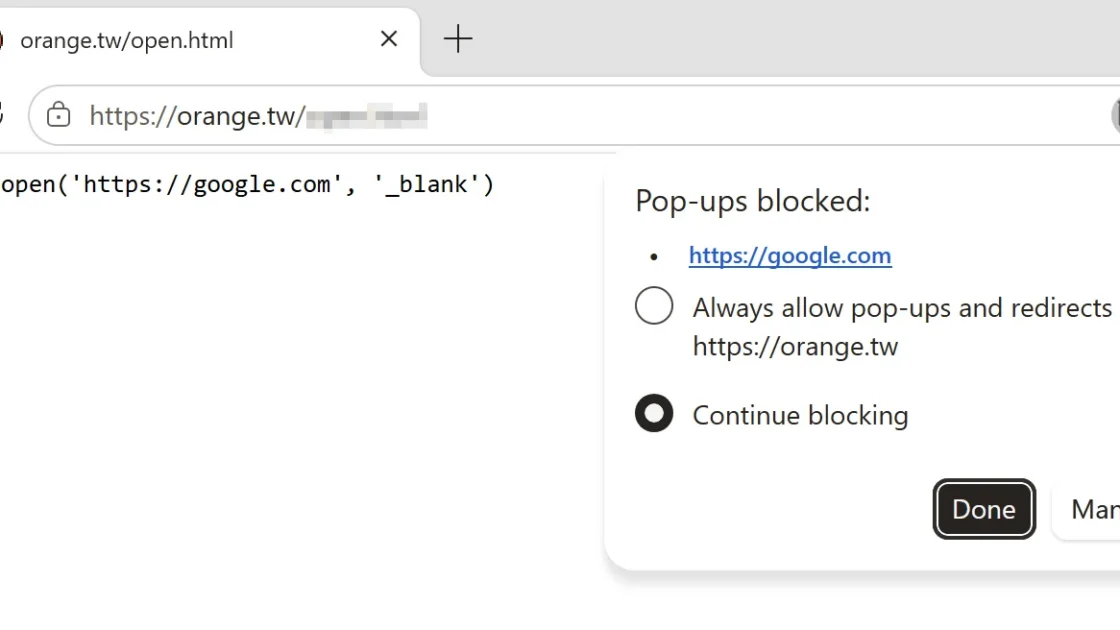
Meskipun primitif UXSS telah didapatkan, proses penembakannya di dunia nyata menghadapi sejumlah tantangan yang harus diatasi dengan eksploitasi bug tambahan. Pemeriksaan asal (origin check) pada throttle mengandalkan URL yang terakhir dilakukan, sehingga dapat dilewati menggunakan pembukaan jendela baru atau window.open dari situs web mana pun. Masalah pemblokir pop-up bawaan peramban juga berhasil diatasi dengan memanfaatkan daftar putih kode keras (hardcoded whitelist) milik Microsoft untuk memuat URL khusus sebelum dinavigasi kembali.
Kendala berikutnya terkait kebutuhan profil pengguna yang telah masuk (signed-in) dan kepemilikan surel korban sebelumnya. Fitur OneAuth pada Microsoft Edge mengatasi masalah pertama dengan masuk secara otomatis menggunakan kredensial saat mengunjungi situs milik Microsoft. Sementara itu, masalah surel diselesaikan dengan memanfaatkan kesalahan konfigurasi CORS pada aset MSN yang tersemat, memungkinkan pengambilan surel pengguna yang sedang masuk melalui permintaan pengambilan sederhana dengan kredensial.
Pelarian Kotak Pasir dan Eksekusi Kode
Rangkaian eksploitasi berhasil memicu UXSS tanpa satu klik pun dan mengabaikan kebijakan keamanan konten (CSP) untuk menjalankan JavaScript di berbagai situs web. Guna mencapai Eksekusi Kode Sewenang-wenang (ACE), penjelajahan diarahkan ke halaman antarmuka web privilegi (privileged WebUI) yang awalnya diblokir oleh Chromium. Namun, Microsoft Edge memiliki mode membaca khusus bernama Immersive Reader dengan skema read:// kustom yang belum dimasukkan ke dalam daftar hitam.
Dari WebUI yang memiliki hak istimewa tersebut, akses terhadap objek C++ asli dimungkinkan melalui fungsi penulisan berkas sewenang-wenang (arbitrary file write). Modifikasi pada konfigurasi komponen AutoLaunchProtocolsComponent dengan menimpa berkas protocols.json memungkinkan peluncuran penanganan protokol dari asal mana pun. Berbekal pemuatan ulang peramban ke edge://restart dan manipulasi handler telnet, eksekusi kode berhasil dicapai dengan kode eksploitasi kurang dari seratus baris.
Sumber: Hacker News: Front Page