
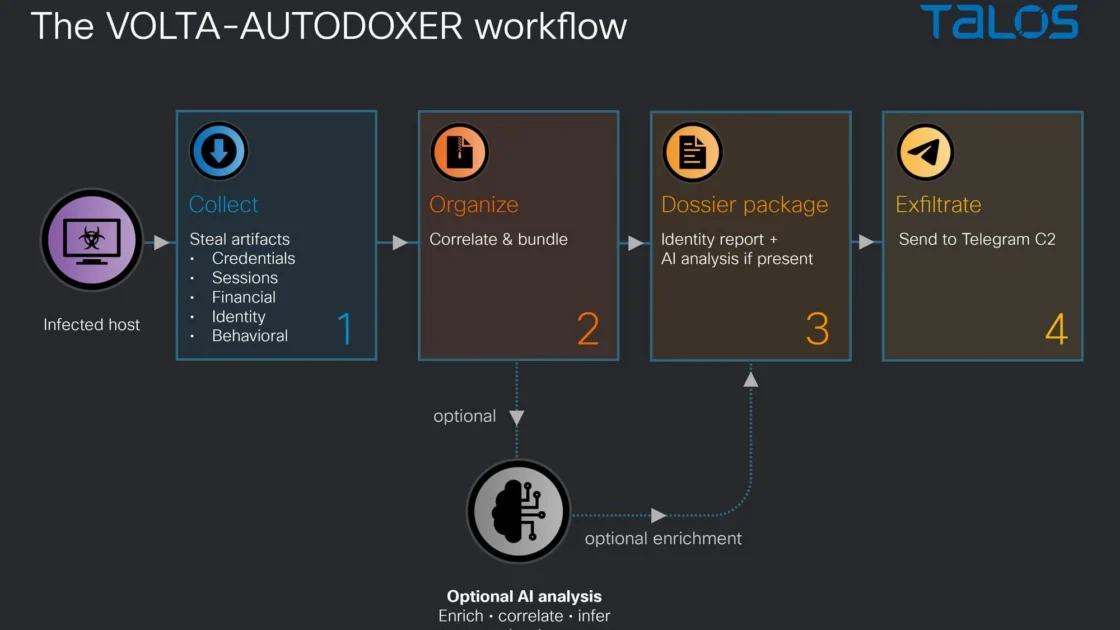
Malware pencuri data Windows terbaru bernama VOLTA menggunakan lapisan integrasi kecerdasan buatan (LLM) untuk meranking aset korban berdasarkan nilai monetisasi. Perangkat perusak mandiri yang ditemukan melalui riset CAIRN ini bertindak sebagai analis intelijen untuk operatornya tanpa menggunakan infrastruktur milik peretas.
Cara Kerja dan Pengumpulan Data Korban
Setelah meraup hasil curian standar seperti kata sandi peramban, kuki, kartu pembayaran, frasa sandi dompet kripto, token autentikasi, serta sesi Discord dan Telegram, VOLTA menyusun bundel bukti terstruktur. Bundel ini mencakup geolokasi, alamat rumah, pemberi kerja, perkiraan tahun lahir, hingga penilaian akun Roblox langsung. Perangkat ini juga memanfaatkan sesi yang dicuri untuk memperkaya data dengan mencari tanda terima pembelian di Gmail serta riwayat pesanan layanan pengiriman makanan.
Data yang terkumpul dirangkum secara lokal ke dalam berkas laporan sebelum diserialisasikan ke format JSON dan dikirimkan ke OpenRouter. Model bahasa besar diinstruksikan untuk bertindak sebagai analis intelijen forensik guna menilai kelayakan target dan postur keamanan korban. Temperatur rendah pada model diatur secara ketat untuk memastikan keakuratan dan konsistensi keluaran yang deterministik.
Arsitektur Multi-Model dan Model Distribusi
VOLTA dilengkapi dengan arsitektur multi-model berskala untuk mengantisipasi penolakan dari sistem AI. Jika model utama menolak untuk melakukan penilaian, perangkat perusak ini beralih ke rantai cadangan yang mencakup model alternatif secara berurutan. Seluruh proses inferensi terjadi sepenuhnya melalui jaringan dan perangkat korban sebelum data akhir dieksfiltrasi.
Perangkat lunak berbahaya ini didistribusikan melalui model pembangun di mana pembuat menjual akses dan pelanggan menyertakan konfigurasi mereka sendiri untuk menghasilkan biner khusus. Seluruh titik akhir yang diamati dikontrol oleh pihak ketiga tanpa adanya peladen khusus yang dioperasikan oleh penyerang. Pengguna yang terdampak disarankan untuk memeriksa log penyimpanan awak, mencabut token yang berpotensi disusupi, serta memindahkan aset kripto ke perangkat baru yang aman.
Sumber: Hacker News: Front Page