Daftar Isi
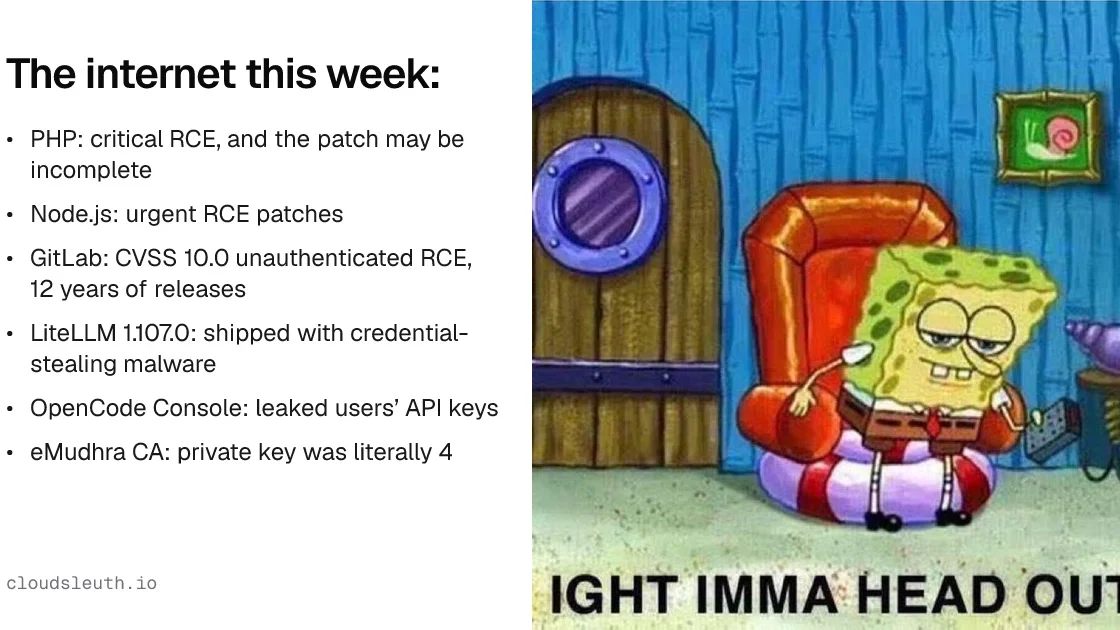
Antara tanggal 16 hingga 23 Oktober 2026, sejumlah insiden keamanan siber serius tercatat melanda perangkat lunak utama seperti PHP, Node.js, GitLab, LiteLLM, OpenCode, dan otoritas sertifikat eMudhra. Perbaikan atau *patch* untuk PHP, Node.js, dan GitLab dirilis pada 21 Oktober, hari yang sama ketika versi berbahaya dari LiteLLM diluncurkan, dengan saran akhir berupa pemutakhiran, pembangunan ulang, atau rotasi kunci keamanan.
Insiden Keamanan dalam Sepekan
Seluruh teknologi yang terdampak tidak asing bagi industri digital, mencakup dua *runtime* tempat sebagian besar web berjalan, peladen pengendali sumber yang banyak di-host sendiri oleh perusahaan, serta *gateway* AI yang diadopsi tim untuk rute lalu lintas LLM. Apabila suatu organisasi menjalankan infrastruktur dalam skala wajar di AWS atau Azure, setidaknya salah satu komponen tersebut perlu segera ditangani. Honey pot MadPot milik Amazon bahkan mencatat percobaan eksploitasi PHP2Shell empat hari sebelum kerentanan tersebut diungkap ke publik.
Mandiant memantau durasi yang dibutuhkan penyerang untuk mengeksploitasi kerentanan setelah pengungkapan, di mana rata-rata waktu tersebut turun drastis dari 63 hari pada periode 2018–2019 menjadi hanya lima hari pada 2023, dengan 70 persen berupa kerentanan *zero-day*. Tulisan Drew Silcock yang berjudul Is this the new cyber normal? dan sempat menjadi puncak perbincangan di Hacker News pada 23 Oktober menyebutkan bahwa LLM semakin mempercepat celah ini. Jarak antara kerentanan RCE baru yang diketahui publik dan serangan otomatis kini menjadi hitungan jam, bukan pekan.
Menelusuri Kerentanan Lewat Alat Bawaan
Jendela paparan risiko dihitung dari waktu penemuan ditambah waktu perbaikan. Meskipun perbaikan dapat dipercepat melalui otomatisasi, menemukan letak masalah di dalam sistem masih menjadi tantangan tersendiri. Sebagai contoh, untuk Node.js di AWS Lambda, pembaruan *runtime* terkelola didapatkan secara otomatis, kecuali bagi fungsi yang menggunakan *runtime* kedaluwarsa seperti nodejs20.x yang berhenti menerima tambalan keamanan sejak April 2026, serta fungsi yang dikemas sebagai citra kontainer.
Untuk kasus PHP2Shell di Azure, App Service mencatat tumpukan *runtime* setiap aplikasi Linux, sementara Azure Resource Graph dapat melakukan pencarian di seluruh langganan yang dapat dibaca. Namun, untuk mesin virtual dan kontainer, sistem kendali awan tidak mengetahui perangkat lunak yang terpasang di dalamnya tanpa bantuan alat seperti AWS Systems Manager Inventory, Amazon Inspector, atau Microsoft Defender for Cloud. Terkait GitLab, instansi yang dikelola sendiri menuntut pemutakhiran manual tanpa adanya jalan pintas.
Identifikasi Kepemilikan dan Jangkauan Akses
Setelah server yang rentan ditemukan, penanggung jawab harus menyetujui waktu henti sistem, yang dapat ditelusuri melalui tanda pengenal (*tags*) atau riwayat CloudTrail dan Azure Activity Log untuk mengetahui pembuat sumber daya tersebut. Terkait LiteLLM, analisis Microsoft menunjukkan bahwa rilis berbahaya menargetkan tembolok kredensial AWS, Azure, Google Cloud, berkas akun layanan Kubernetes, konfigurasi Docker, serta rahasia yang terpasang.
OpenCode meminta pengguna untuk mencabut dan menerbitkan ulang kunci yang terekspos, yang berdampak pada lokasi penyimpanan kunci penyedia AI seperti Secrets Manager, Key Vault, serta pengaturan Lambda dan App Service. Sementara itu, eMudhra menghadirkan masalah serupa pada sertifikat, sehingga pencarian sertifikat yang diimpor perlu dilakukan untuk mendeteksi penerbit eMudhra atau emSign di setiap wilayah, termasuk us-east-1.
Pemeriksaan Cepat dan Tanya Jawab
Pemeriksaan mandiri dapat dilakukan dengan mencatat seluruh lokasi berjalannya Node.js dan PHP, menemukan instansi GitLab yang dikelola sendiri, memastikan akses internetnya, serta menentukan pemilik setiap sumber daya. Apabila lingkungan kerja sempat memasang LiteLLM 1.107.0, sistem harus diperlakukan sebagai sistem yang telah disusupi dan seluruh kredensial yang dapat dijangkau harus dirotasi.
Berdasarkan panduan teknis, fungsi Lambda yang menggunakan *runtime* didukung akan menerima pembaruan otomatis, sementara versi *runtime* yang usang wajib diperbarui atau dibangun ulang. GitLab.com dan GitLab Dedicated telah ditambal langsung oleh pihak pengembang, sedangkan instansi mandiri harus segera ditingkatkan versinya ke rilis yang aman.
Langkah penanganan untuk LiteLLM mencakup investigasi dari perangkat yang bersih, pembangunan ulang dari versi terverifikasi, memastikan berkas seperti cook.pth, cook.py, dan sitecustomize.py telah hilang dari jalur pustaka Python, serta rotasi seluruh kredensial terkait.
Sumber: Hacker News: Front Page