Daftar Isi
Protokol HTTP/3 tidak dapat secara langsung melintasi HTTP proxy konvensional seperti Burp Suite karena berjalan di atas protokol QUIC dan UDP, bukan TCP. Untuk mengintersepsi lalu lintas HTTP/3, diperlukan proxy yang mampu meneruskan paket UDP, bertindak sebagai man-in-the-middle (MITM) untuk QUIC, serta memproses kompresi header menggunakan QPACK.
Perubahan Utama dan Tantangan Intersepsi HTTP/3
Dalam panduan teknis yang dipublikasikan di InterceptSuite, HTTP/3 (RFC 9114) membawa tiga perubahan mendasar dibandingkan HTTP/1.1 atau HTTP/2. Pertama, protokol ini berjalan di atas QUIC (RFC 9000) yang dibungkus dalam datagram UDP, dengan TLS 1.3 terintegrasi langsung dalam proses handshake QUIC (RFC 9001) tanpa langkah TCP dan TLS terpisah.
Kedua, klien harus mengetahui bahwa server mendukung HTTP/3 melalui nama ALPN h3 yang diiklankan lewat header respons Alt-Svc atau rekaman DNS HTTPS (RFC 9460). Ketiga, seluruh komunikasi dibagi ke dalam beberapa stream di dalam koneksi QUIC. Stream dua arah yang dimulai oleh klien (seperti stream 0, 4, dan 8) menangani permintaan serta respons, sedangkan stream satu arah digunakan untuk kontrol (0x00), QPACK encoder (0x02), dan QPACK decoder (0x03).
seperti dijelaskan InterceptSuite, paket awal QUIC (Initial packets) dilindungi dengan kunci yang dapat dihitung dari Connection ID, sehingga pengamat pasif masih dapat melihat nama server (SNI). Namun, setelah handshake selesai, seluruh data dienkripsi menggunakan kunci TLS 1.3 sehingga proxy harus berada di salah satu ujung koneksi untuk membaca isi data.
Metode Mengarahkan Lalu Lintas ke Proxy
Proxy HTTP standar memanfaatkan metode CONNECT untuk membuat terowongan (tunnel) ke koneksi TCP (RFC 9114). Sementara untuk merutekan UDP melalui HTTP, diperlukan metode khusus CONNECT-UDP (RFC 9298) yang belum banyak diadopsi oleh aplikasi umum.
Di sisi lain, protokol SOCKS5 menyediakan perintah UDP ASSOCIATE (RFC 1928) untuk meneruskan UDP. Meski demikian, banyak peramban seperti Google Chrome tidak mendukung pengiriman lalu lintas QUIC melalui SOCKS5 UDP secara bawaan. Oleh karena itu, terdapat dua cara praktis untuk mengarahkan lalu lintas QUIC ke proxy:
- Aplikasi atau pustaka menangani SOCKS5 UDP secara langsung.
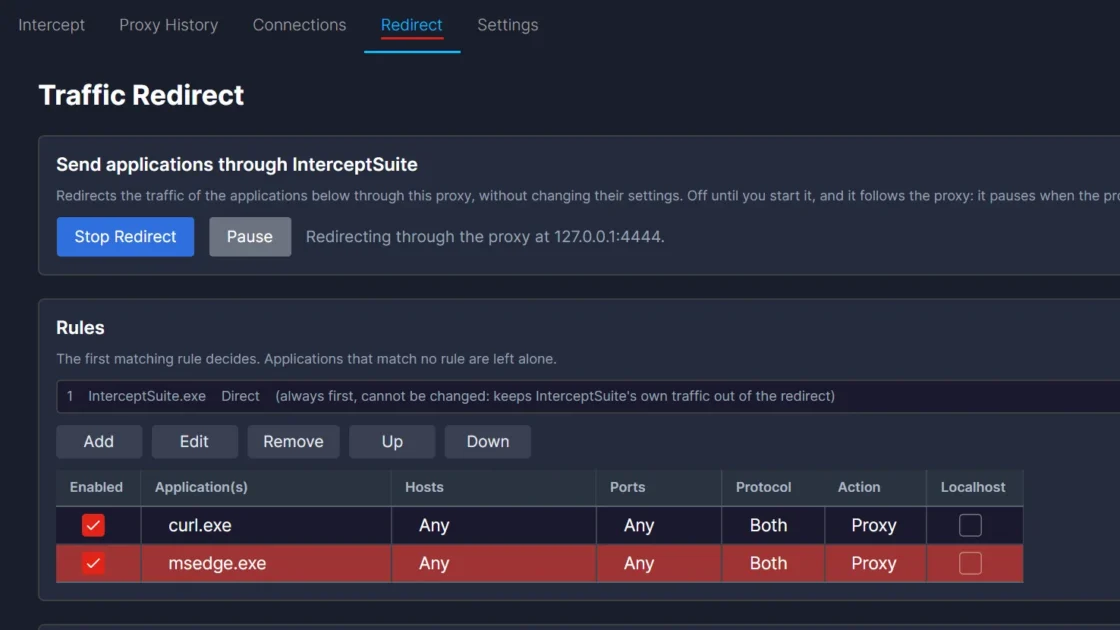
- Lalu lintas aplikasi diredireksi dari luar tanpa mengubah konfigurasi aplikasi, misalnya menggunakan fitur Redirect pada InterceptSuite yang berbasis ProxyBridge.
Uji Coba Menggunakan curl dan Microsoft Edge
Pengujian pertama dilakukan menggunakan alat baris perintah curl versi 8.23.0 yang mendukung HTTP/3 (melalui ngtcp2 dan nghttp3). Dengan mengaktifkan aturan redireksi untuk curl.exe di InterceptSuite, perintah curl --http3-only berhasil mengirimkan permintaan HTTP/3 ke server cloudflare-quic.com pada alamat 127.0.0.1:4444 dan 127.0.0.1:4445 untuk relai UDP.
Saat pengujian pencegatan (intercept) diaktifkan, header user-agent dapat diubah di tengah jalan dari curl/8.23.0 menjadi edited-by-proxy. Server menerima header yang telah dimodifikasi tersebut tanpa diketahui oleh curl. Pada pengaturan SETTINGS milik curl, nilai QPACK_MAX_TABLE_CAPACITY terpasang 0, yang berarti curl tidak menggunakan tabel dinamis QPACK sehingga setiap permintaan mudah dibaca dan diedit.
Pengujian pada peramban web seperti Microsoft Edge menyajikan tantangan lebih besar karena fitur Encrypted Client Hello (ECH) dan kebijakan Chromium yang menolak QUIC pada sertifikat CA yang diinstal pengguna. Untuk membedah lalu lintas Edge, peramban harus dijalankan dengan beberapa bendera perintah khusus:
--disable-features=...untuk mematikan ECH dan menghentikan pembacaan rekaman DNS HTTPS.--origin-to-force-quic-on=*untuk memaksa penggunaan QUIC secara langsung.--ignore-certificate-errors-spki-list=<hash>untuk memercayai sertifikat QUIC yang ditandatangani oleh CA InterceptSuite berdasarkan hash SHA-256 publik kunci CA.
Mekanisme QPACK dan Pembatasan Intersepsi
Dalam laboratorium uji lokal menggunakan server HTTP/3 berbasis Python dan aioquic pada port 127.0.0.1:4433, satu permintaan HTTP/3 menghasilkan hingga 10 baris data pada riwayat proxy. Baris-baris ini merupakan potongan stream QUIC terpisah, termasuk stream kontrol dan stream QPACK.
QPACK (RFC 9204) menggunakan tiga komponen untuk mengompresi header: tabel statis berisi 99 bidang header bawaan, pengodean Huffman, dan tabel dinamis yang berkembang selama koneksi berlangsung. Ketika peramban seperti Edge mengaktifkan tabel dinamis (misalnya sebesar 64 KB), nilai header hanya dikirimkan sekali pada stream encoder. Permintaan berikutnya hanya mengirimkan nomor indeks yang merujuk pada tabel dinamis tersebut.
Jika header menggunakan tabel dinamis, ekstensi dekoder pada proxy tidak merekonstruksi ulang header tersebut secara otomatis sehingga pengeditan teks tidak dapat diterapkan pada permintaan yang bergantung pada tabel dinamis. Jika terjadi kesalahan pengeditan pada bingkai data, server akan menutup koneksi dengan kode kesalahan 0x106 (H3_FRAME_ERROR).
Batasan Teknis dan Ketersediaan Alat
Panduan teknis ini mencatat beberapa batasan dalam intersepsi HTTP/3 saat ini, antara lain:
- Hanya mendukung QUIC versi 1 (QUIC versi 2 belum didukung).
- Koneksi yang menggunakan Encrypted Client Hello (ECH) tidak dapat diintersepsi kecuali ECH dimatikan di sisi klien.
- Klien harus memercayai sertifikat Root CA proxy agar koneksi TLS tidak ditolak.
- Pengeditan teks tidak mendukung badan data (body) berukuran besar yang terbagi dalam beberapa segmen atau header yang bergantung pada tabel dinamis QPACK.
Pengujian lalu lintas HTTP/3 dan pengubahan paket data ini dapat dipraktikkan menggunakan versi uji coba gratis InterceptSuite selama 7 hari pada server yang secara sah diizinkan untuk diuji.
Sumber: Hacker News: Front Page