Daftar Isi
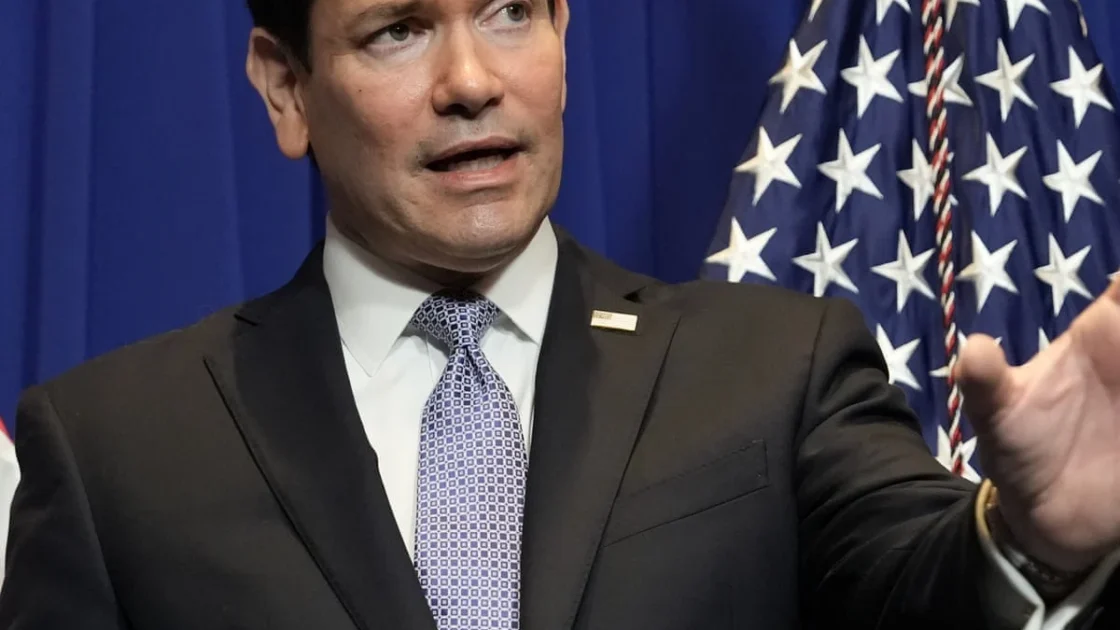
Menteri Luar Negeri Amerika Serikat, Marco Rubio, menyatakan bahwa tidak ada bukti yang menunjukkan rangkaian gangguan sistem teknologi informasi (IT) baru-baru ini saling berkaitan. Menurut Rubio, insiden yang berdampak pada penerbangan, perbankan, hingga komunikasi rahasia tersebut bukan merupakan hasil serangan sistemik atau tindakan aktor jahat.
Penegasan Terkait Gangguan Sistem
Dalam pernyataannya, Rubio menegaskan bahwa AS tidak sedang berada di bawah serangan sistemik. Ia menyebut berbagai masalah jaringan yang terjadi belakangan ini sebagai insiden yang terisolasi dan tidak saling berhubungan. “Kami memiliki nol bukti atau alasan untuk meyakini bahwa salah satu dari kejadian terisolasi atau individual ini berkaitan dengan aktor jahat, peretas siber, kriminal, negara lain, atau aktor jahat dalam bentuk apa pun,” ujar Rubio seperti dilaporkan The Guardian.
Direktur Intelijen Nasional AS, Jay Clayton, menambahkan kepada saluran berita Fox Business bahwa gangguan tersebut dipicu oleh proses pembaruan keamanan yang memakan waktu lebih lama dari rencana atau mengalami kendala teknis yang tidak terduga. Menurutnya, ketika sistem diperbarui, proses transisi antar-sistem sering kali tidak berjalan sesuai harapan.
Pandangan serupa disampaikan oleh Mark Warner, Wakil Ketua Komite Intelijen Senat dari Partai Demokrat. Ia mendukung penilaian bahwa gangguan tersebut bukan merupakan upaya terkoordinasi, melainkan bagian dari langkah untuk memperkuat sistem.
Peran Kecerdasan Buatan dan Kerentanan Java
Pernyataan Rubio muncul di tengah temuan peneliti keamanan siber mengenai kerentanan dalam Java, bahasa pemrograman yang digunakan oleh 90 persen perusahaan dalam daftar Fortune 500. Peneliti dari perusahaan Calif menggunakan kecerdasan buatan (AI) untuk menemukan celah tersebut, yang berpotensi memungkinkan peretas menjalankan kode dari jarak jauh.
Pakar keamanan siber, Tal Be’ery, berpendapat bahwa meskipun insiden-insiden ini tidak terhubung secara langsung, terdapat tema umum yaitu tekanan dari penerapan AI. Menurut Be’ery, infrastruktur IT saat ini menjadi rapuh karena beban tambahan untuk mengakomodasi AI atau kebutuhan penambalan celah keamanan yang ditemukan oleh AI.
Sejak April, jumlah kerentanan yang ditemukan oleh perusahaan teknologi terkemuka meningkat delapan kali lipat setelah startup AI, Anthropic, merilis model Mythos yang mampu mendeteksi celah IT. Namun, Steven Murdoch, profesor teknik keamanan di University College London, mencatat bahwa kerentanan Java tersebut tidak berdampak pada semua pengguna, melainkan spesifik pada pustaka kode Base64 yang disertakan dalam versi Java tertentu.
Rangkaian Gangguan IT
Gangguan ini dimulai pada Kamis pekan lalu ketika alat kerja Microsoft mengalami kendala akibat pembaruan kapasitas jaringan. Sehari setelahnya, penerbangan di seluruh AS terhenti karena pembaruan router pada sistem Federal Aviation Administration. Pada Senin, nasabah bank besar, termasuk JPMorgan Chase, mengalami kesulitan mengakses akun akibat bug perangkat lunak, sementara United Airlines juga melaporkan masalah sistem internal.
Pada Selasa, jaringan internal Badan Keamanan Nasional (NSA) sempat tidak aktif karena pemeliharaan rutin, dan Apple mengonfirmasi adanya masalah pada aplikasi seperti Apple Pay dan iCloud yang kini telah teratasi. Cynthia Kaiser, mantan wakil direktur divisi siber FBI, menyatakan bahwa upaya peningkatan sistem ini kemungkinan dipicu oleh peringatan mengenai rencana serangan dari pihak lawan.
Kaiser, yang kini menjabat sebagai eksekutif di perusahaan siber Halcyon, menambahkan bahwa kekhawatiran utamanya saat ini adalah pihak kriminal yang mencoba memanfaatkan kebingungan publik untuk mencuri uang dari organisasi maupun individu.
Pemerintah di AS, Inggris, dan Korea Selatan telah mengimbau organisasi untuk segera memperbarui sistem mereka guna mengantisipasi risiko keamanan.
Sumber: World news | The Guardian