Peneliti keamanan siber, Shubs, bersama rekannya Sam Curry, mengidentifikasi serangkaian celah keamanan krusial pada platform kendaraan terhubung (connected car) milik sebuah produsen otomotif global. Kerentanan tersebut memungkinkan pihak tak berwenang untuk membuka kunci pintu, membunyikan klakson, hingga menyalakan mesin kendaraan secara jarak jauh hanya dengan mengetahui nomor plat mobil target.
Penelusuran Infrastruktur dan Kebocoran Kredensial
Seperti dilaporkan shubs.io, pengujian berawal dari analisis mendalam terhadap aplikasi seluler milik produsen mobil tersebut. Melalui dekompilasi berkas APK aplikasi Android, peneliti merekonstruksi permintaan antarmuka pemrograman aplikasi (API) yang berkomunikasi dengan domain infrastruktur telematika utama produsen.
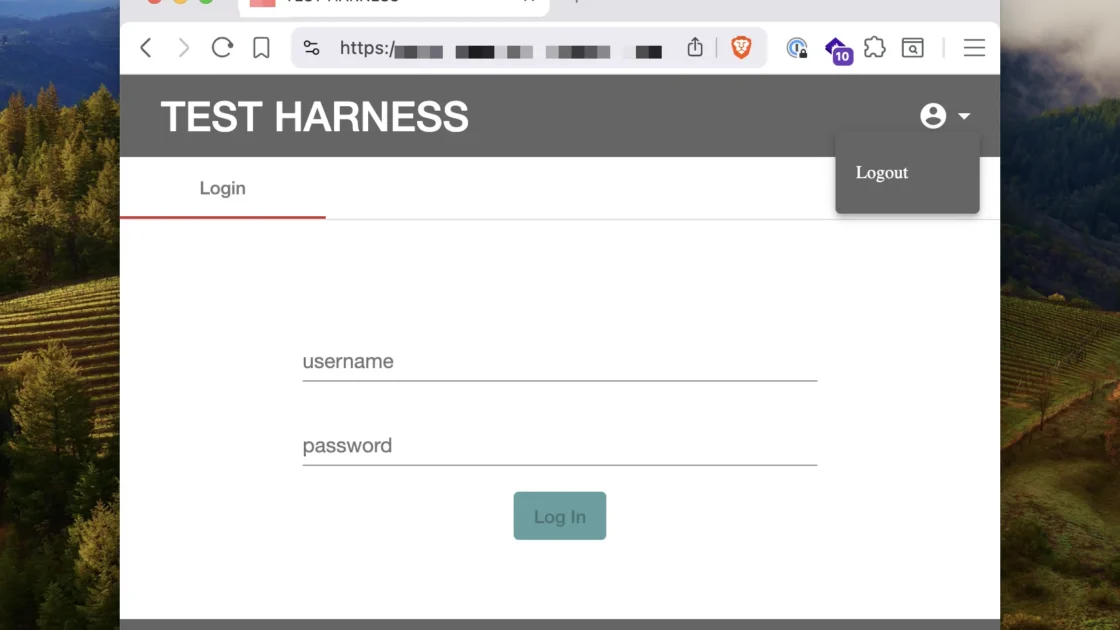
Dalam analisis berkas JavaScript pada subdomain alat administrator (admin tool), peneliti menemukan kunci API yang tertanam langsung (hardcoded) serta kredensial administrator untuk platform manajemen identitas ForgeRock OpenIDM. Kredensial yang awalnya diperuntukkan bagi lingkungan pengujian (staging) tersebut ternyata aktif dan dapat digunakan pada sistem produksi nyata.
Dengan memanfaatkan data nomor plat kendaraan di Australia melalui situs pencarian registrasi resmi, peneliti dapat memperoleh Nomor Identifikasi Kendaraan (VIN). Dari VIN tersebut, API telematika memunculkan ID pelanggan hingga alamat email pengguna yang terdaftar pada sistem identitas produsen.
Menembus Firewall dan Mekanisme Otentikasi
Produsen kendaraan sebenarnya telah menerapkan perlindungan berupa Web Application Firewall (WAF) berbasis Nginx untuk memblokir akses eksternal ke jalur sensitif sistem identitas. Namun, peneliti berhasil menembus pembatasan tersebut menggunakan teknik path traversal khusus setelah menganalisis struktur alur kode.
Setelah menembus WAF, peneliti mampu memperbarui kata sandi akun pengguna tanpa otorisasi. Peneliti juga menemukan celah konfigurasi yang memungkinkan verifikasi otentikasi ganda (multi-factor authentication atau MFA) dilewati sepenuhnya melalui alur pertukaran token Resource Owner Password Credentials (ROPC).
Token akses aplikasi konsumen yang berhasil dibuat kemudian digunakan untuk mengirimkan perintah eksekusi ke API telematika kendaraan. Dalam pengujian yang dilakukan pada mobil milik pribadi peneliti dan kendaraan yang telah mendapatkan izin resmi, perintah remote berhasil membuka kunci pintu kendaraan secara seketika.
Pengujian lanjutan yang dilakukan bersama Sam Curry mengonfirmasi bahwa celah keamanan ini tidak hanya berdampak pada armada kendaraan di Australia, tetapi juga mencakup seluruh kendaraan terhubung milik produsen tersebut di Amerika Serikat, Kanada, dan Eropa.
Sumber: Hacker News: Front Page