Peneliti keamanan menemukan kerentanan jenis *universal cross-site scripting* (UXSS) satu klik pada uBlock Origin, khususnya versi MV2 untuk peramban Firefox. Celah ini memungkinkan sebuah situs web jahat untuk menipu ekstensi agar menambahkan filter tepercaya secara sembarangan.
Cara Kerja Celah Keamanan
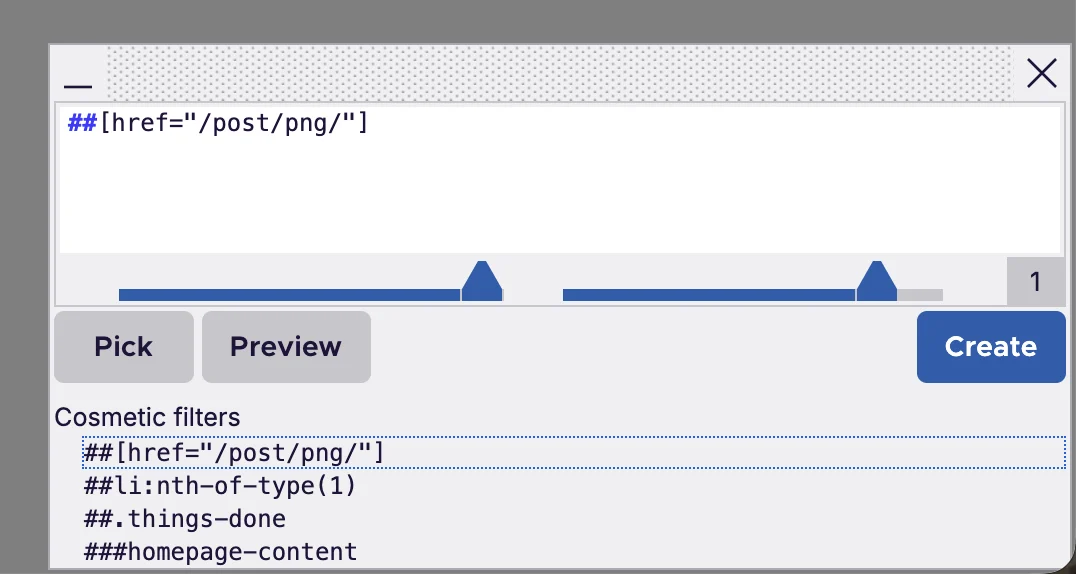
uBlock Origin dilengkapi dengan fitur pemilih elemen (*element picker*) yang dapat diakses pengguna melalui klik kanan pada halaman untuk memblokir elemen tertentu tanpa harus meninggalkan halaman. Fitur ini bekerja dengan menyuntikkan sebuah bingkai *iframe* ke alamat khusus yang memuat antarmuka pemilih elemen, yang kemudian dapat berkomunikasi dengan skrip latar belakang ekstensi untuk menambahkan filter.
Untuk melancarkan serangan, situs web berbahaya terlebih dahulu harus mengetahui URL pemilih elemen tersebut. Pada peramban Firefox, satu-satunya informasi yang perlu diketahui adalah UUID internal ekstensi yang bersifat acak pada setiap instalasi. Berdasarkan penjelasan yang dilaporkan oleh Hacker News: Front Page, penyerang dapat memanfaatkan aturan filter bawaan untuk mengekstrak UUID internal ekstensi tersebut melalui permintaan jaringan yang dipantau.
Eksploitasi dan Penyuntikan Skrip
Setelah mendapatkan URL tersebut, situs web penyerang dapat menyematkan pemilih elemen ke dalam *iframe* transparan di halaman mereka. Penyerang kemudian menggunakan saluran pesan (*MessageChannel*) untuk mengontrol pemilih elemen dan mengirimkan perintah untuk menampilkan dialog filter.
Meskipun pemilih elemen biasanya membatasi jenis filter yang dapat dimasukkan oleh pengguna, penyerang dapat menyisipkan karakter baris baru (*newline*) pada kolom opsi untuk menambahkan filter tepercaya arbitrer. Filter tepercaya ini mampu menyuntikkan kode JavaScript berbahaya ke halaman situs lain manapun.
Penyerang kemudian hanya perlu menipu pengguna agar menekan tombol pembuatan filter yang tidak terlihat, misalnya dengan membuat *iframe* menjadi transparan. Filter yang ditambahkan melalui pemilih elemen selalu dianggap sebagai filter tepercaya sampai terjadi proses kompilasi ulang.
Kerentanan tersebut saat ini sudah diperbaiki, dan informasi lebih lanjut mengenai penanganan masalah ini dapat dilihat melalui penasihat resmi di GitHub.
Sumber: Hacker News: Front Page