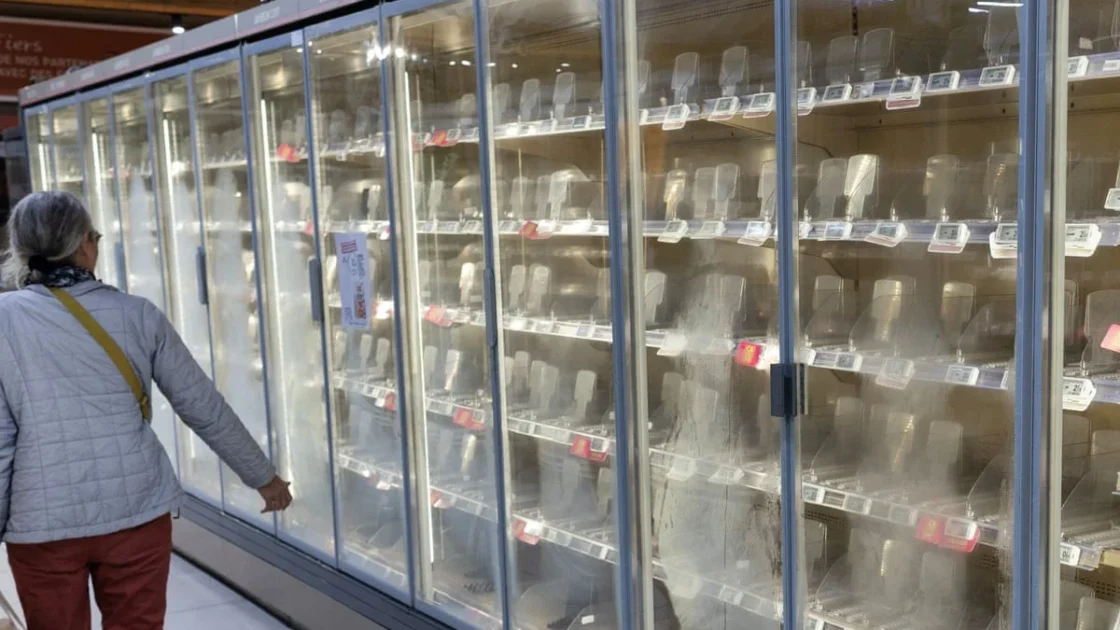
Pemerintah Inggris bersama National Cyber Security Centre (NCSC) berhasil menggagalkan potensi serangan siber yang menargetkan lemari pendingin dan freezer di supermarket, gudang, restoran, SPBU, serta stadion di negara tersebut. Upaya pencegahan ini dilakukan setelah ditemukan kerentanan serius pada perangkat yang rentan dieksploitasi oleh pihak tak bertanggung jawab.
Ancaman dan Dampak Serangan Siber
Ancaman serangan tersebut memiliki kemiripan dengan insiden yang telah menimbulkan kerugian hingga jutaan euro di sejumlah negara Eropa dalam beberapa bulan terakhir. Gelombang peretasan serupa juga sempat menghantam ratusan peritel di Prancis pada bulan Oktober yang memicu tuduhan terbuka dari Paris terhadap Iran. Sementara itu, Pentagon turut menyelidiki dugaan peretasan setelah terjadi malfungsi pada lemari pendingin di setidaknya enam pangkalan militer Amerika Serikat pada bulan Agustus.
Garry Turner-Smith dari firma konsultan refrigerasi Omega Solutions menyatakan bahwa insiden ini harus menjadi peringatan bagi seluruh industri pendingin. Kerentanan pada perangkat buatan Resource Data Management (RDM) tersebut awalnya ditemukan oleh karyawan Omega bernama Neil McCourt. Menurut Turner-Smith, jika kelemahan tersebut lebih dulu dimanfaatkan oleh pihak berniat jahat, pelaku dapat mengambil alih pengelola data RDM dan mengganggu sistem pendingin di berbagai lokasi.
Koordinasi Penanganan dan Peringatan Dini
Setelah mendeteksi kelemahan tersebut, Omega melibatkan konsultan keamanan siber Pen Test Partners untuk melakukan investigasi lanjutan sebelum melaporkannya kepada pihak produsen RDM. Managing Partner Pen Test Partners, Ken Munro, menjelaskan bahwa pihaknya harus bergerak cepat namun tetap diam-diam agar tidak memicu perhatian peretas tidak etis maupun aktor negara seperti Iran. Kebetulan, Munro sedang menghadiri sebuah acara siber industri ritel saat kerentanan itu ditemukan, sehingga ia bisa langsung membagikan informasi tersebut kepada perwakilan National Cyber Security Centre.
Informasi intelijen itu memicu serangkaian panggilan pengarahan antara pihak peritel dengan pejabat dari National Cyber Security Centre, Departemen Lingkungan, Pangan dan Urusan Pedesaan, serta Badan Standar Makanan. Meskipun peritel besar telah dilindungi, Munro mengingatkan bahwa ribuan pengontrol di toko-toko kecil masih berada dalam posisi rentan. Ia menambahkan bahwa metode eksploitasi tersebut belum dipublikasikan, sehingga operator kecil masih memiliki kesempatan untuk mencopot pengontrol dari internet publik atau menerapkan pembaruan perangkat lunak.
Seorang juru bicara National Cyber Security Centre menyatakan bahwa pihaknya telah membagikan wawasan penting serta saran keamanan guna memastikan organisasi memahami potensi risiko dan mengambil langkah mitigasi yang tepat. Di sisi lain, Kepala Eksekutif RDM, Ged Evans, mengungkapkan kepada BBC bahwa kerentanan tersebut teridentifikasi dalam lingkungan pengujian yang melampaui batasan latihan biasa karena mencakup pembongkaran perangkat keras mereka. Evans menegaskan bahwa pihaknya telah bergerak cepat mengatasi masalah tersebut dengan merilis tambalan perangkat lunak pertama serta proaktif menghubungi pelanggan untuk merekomendasikan langkah-langkah mitigasi.
Sumber: World news | The Guardian